Oltalama saldırısı nasıl oturum anahtarı çalmaya dönüştü
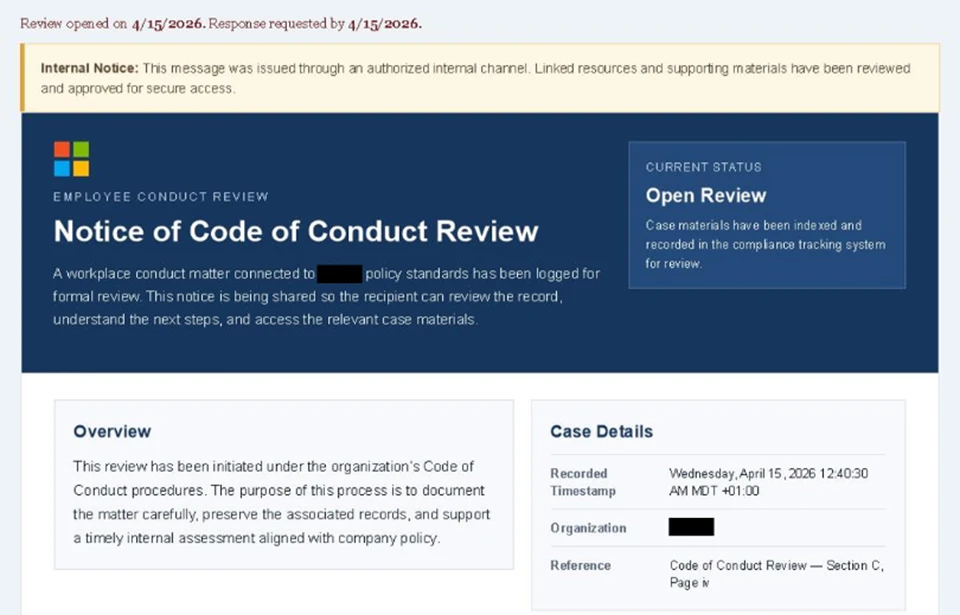
Microsoft’un 4 Mayıs 2026 tarihli raporunda saldırı, bir işyeri uyarısı gibi görünen e-postayla başlıyor. Belge ve yönlendirme adımları, çalışanı oturum bilgisini çalmayı amaçlayan bir giriş sayfasına götürüyor.
Kaynaktan okuma. Başka araştırmacıların, mahkemelerin ya da kurumların yayımladığı bulguların kaynağından okunup anlatıldığı notlar. Bulgu onlarındır.
Kısa sonuç
Microsoft’un raporuna göre saldırı, işyeri uyarısı gibi görünen bir e-postayla başlıyor ve hesabı açık tutan oturum anahtarını ele geçirmeyi hedefliyor.
Sınır
Bu inceleme yayımlanmış raporlara dayanıyor. Şüpheli bağlantılar açılmadı, saldırı altyapısı denenmedi. Raporda anlatılan sonuçlar Microsoft’un gözlemleri olarak aktarılıyor.
İncelenen İddia
Microsoft, Nisan 2026’da 26 ülkede on binlerce kullanıcıyı hedef alan bir kampanya gözlemlediğini bildiriyor. E-posta, çalışanı iç soruşturma ve davranış kuralları gerekçesiyle acele ettiriyor. Sonraki adımların hedefi, hesabı açık tutan oturum anahtarını ele geçirmek. Bu anahtar, hizmetin giriş yapmış kullanıcıyı tanımasını sağlayan kayıt.
Adımlar
Microsoft’un raporundaki saldırı zinciri
BüyütAdımlar Microsoft’un raporladığı sırayla okunur. Her kutu ayrı bir aşamadır ve tek bir ekran görüntüsü akışın tamamını göstermez. Bağlantılar açılmadı, saldırı altyapısı denenmedi.
Adım adım metin
İş yeri uyarısı e-postası. İç inceleme, süre baskısı.
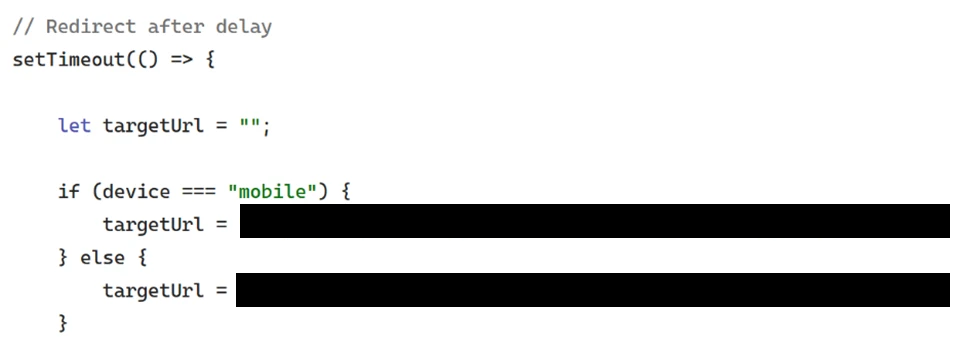
Belge ve yönlendirmeler. Çalışanı sonraki adıma taşır.
Giriş sayfası. Oturum bilgisini çalmak için.
Oturum belirteci. Asıl hedef, oturumu açık tutan kayıt.